นักวิจัยด้านความปลอดภัยค้นพบ BRATA มัลแวร์แอนดรอยด์ตัวใหม่ จ้องขโมยเงิน เมื่อบรรลุภารกิจจะทำการล้างข้อมูลในเครื่องจนเกลี้ยง
BRATA ย่อมาจาก (Brazilian Remote Access Tool Android) เป็นมัลแวร์ที่เกิดจากประเทศบราซิลแพร่กระจายไปทั่วโลกเมื่อหลายปีก่อน แต่ในเวอร์ชั่นใหม่นี้ถูกพบเมื่อเดือนธันวาคมปีที่แล้วโดยนักวิจัยด้านความปลอดภัยจาบริษัท Cleafy ซึ่งมีการเพิ่มความสามารถใหม่ๆเข้าไป
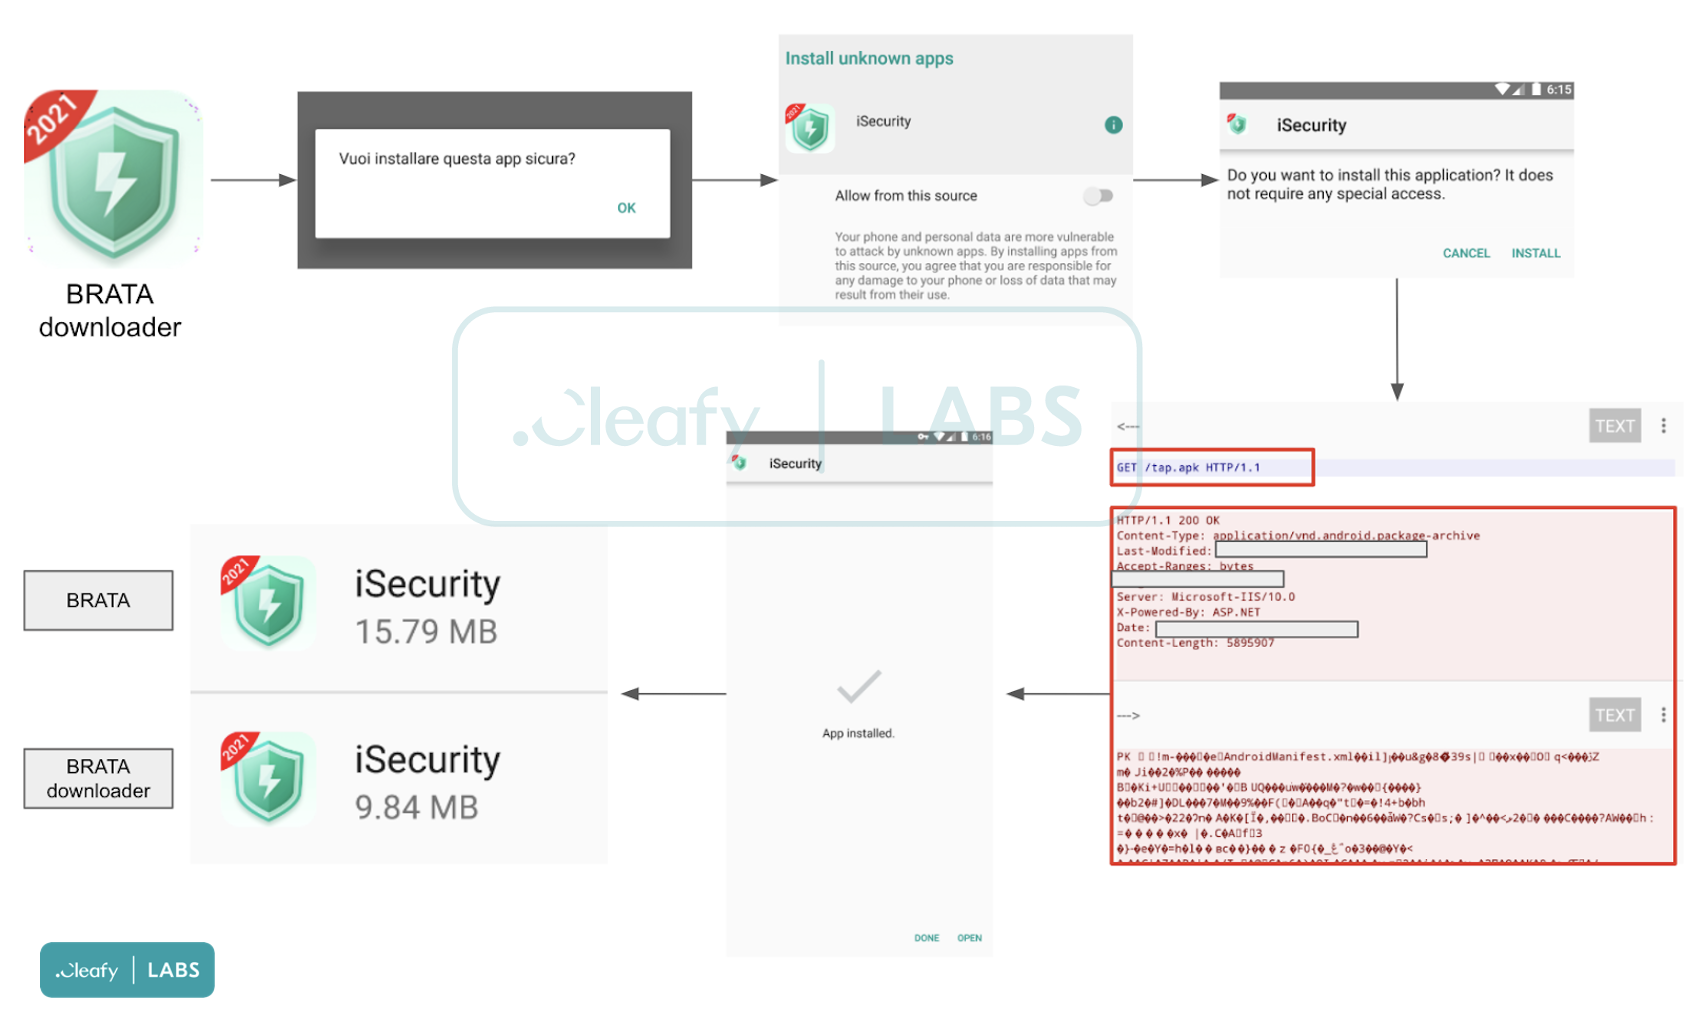
ในเชิงเทคนิคแล้ว BRATA นั้นจะเป็นโทรจันขโมยข้อมูลด้านการเงิน ออกแบบมาให้ขโมยเงินจากแอปธนาคารและสถาบันการเงินต่างๆ แถมสั่งงานจากระยะไกลได้ด้วย แฮกเกอร์นั้นจะสร้างแอปปลอมขึ้นมา จากนั้นจะหลอกให้เหยื่อติดตั้งลงเครื่องและขออนุญาตเข้าถึงอุปกรณ์ของผู้ใช้ โดยทั่วไปโทรจันจะมาพร้อม keyloggers และความสามารถของสปายแวร์ ซึ่ง BRATA ก็มีครบ