

Two-factor authentication หรือ 2FA เป็นระบบรักษาความปลอดภัยที่ใช้กันแพร่หลายในปัจจุบัน แต่ล่าสุดนักวิจัยด้านความปลอดภัยค้นพบแอปปลอม 2FA Authenticator มาพร้อมมัลแวร์เพื่อขโมยข้อมูลด้านการเงิน มีผู้หลงเชื่อดาวน์โหลดไปมากกว่า 10,000 ครั้ง
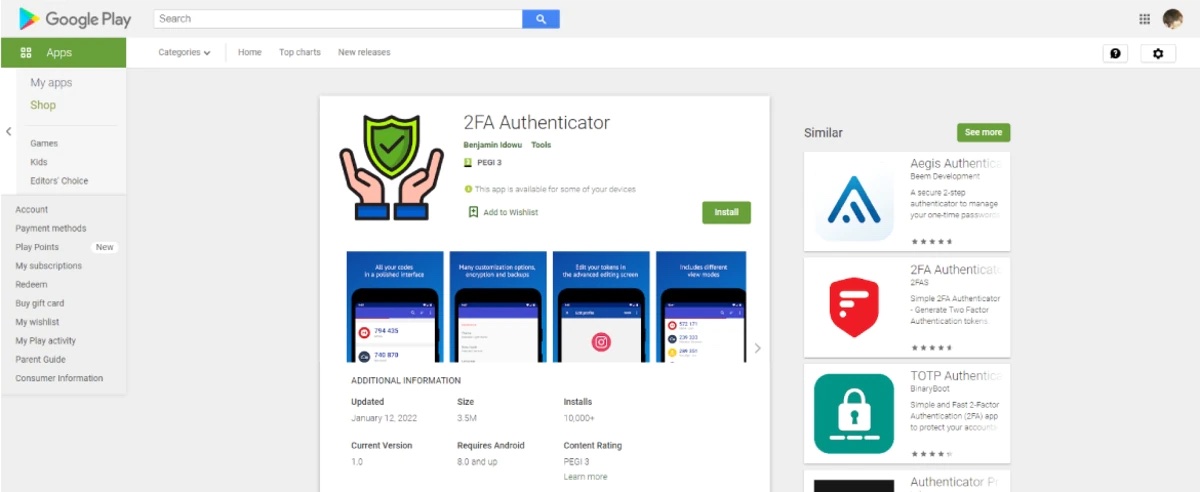
นักวิจัยด้านความปลอดภัยจาก Pradeo พบว่าแอป 2FA Authenticator ใน Play Store นั้นมาพร้อมมัลแวร์ Vultur ที่เป็นอันตราย โดยมัลแวร์ตัวนี้สามารถควบคุมได้จากระยะไกล เพื่อทำการขโมยข้อมูลขณะใช้แอปเกี่ยวกับการเงินและธนาคาร
แอปนี้นำเลียนแบบหน้าตาของแอป Aegis Authenticator ที่เป็นแอปแบบ open-source เพื่อไม่ให้ผิดสังเกต ตัวมัลแวร์นั้นสามารถเก็บข้อมูลแอปทั้งหมดที่เราติดตั้งไว้ในมือถือ รวมถึงพิกัดของเราว่าอาศัยในพื้นที่ไหน ต่อมาคือสามารถปิดการทำงานของ PIN รหัสปลดล็อก เพื่อให้ดาวน์โหลดแอปอื่นๆลงเครื่อง รวมถึงอัปเดตตัวมันเองได้ด้วย
หลังจากที่มันรู้ว่าเราอาศัยอยู่ที่ไหน ตัวมัลแวร์จะทำการติดตั้ง Vultur มาเพิ่ม เพื่อขโมยรหัสผ่าน ข้อมูลการเงิน เวลาที่เราใช้แอปธนาคารหรือแอปเทรดเงินคริปโท แม้เราจะปิดแอปไว้ มันก็จะเข้าถึงการทำงานของเครื่องได้ ด้วยการใช้ประโยชน์จากไฟล์ SYSTEM_ALERT_WINDOW
แอปนี้เปิดให้โหลดใน Google Play store เป็นเวลา 15 วัน มีผู้ดาวน์โหลดไปใช้งานมากกว่า 10,000 ครั้ง ซึ่งตอนนี้ทาง Google ได้ทำการถอดแอปนี้ออกไปเรียบร้อยแล้ว ถ้าใครเคยติดตั้งไว้ให้รีบลบออกจากเครื่องโดยด่วน
ที่มา gadgets360
