
พบมัลแวร์ SharkBot กลับมาระบาดอีกครั้งบน Play Store มีการอัปเดตความสามารถใหม่เข้าไปเพื่อหวังขโมยล็อกอินบัญชีผู้ใช้โดยเฉพาะแอปการเงินและธนาคาร คาดมีคนคนโหลดไปแล้วหลายหมื่นคน
คนที่ค้นพบมัลแวร์ตัวนี้คือ Cleafy บริษัทป้องกันการฉ้อโกงจากอิตาลี ค้นพบในปีเดือนตุลาคม 2021 ส่วนทาง NCC Group พบว่าเริ่มมีแอปตัวแรกใน Google Play ที่นำมัลแวร์นี้มาใช้งาน ซึ่งตอนนั้นมันใช้ในการขโมยข้อมูลการพิมพ์, SMS หรือควบคุมเครื่องจากระยะไกลผ่านบริการ Accessibility ต่อมาในเดือนพฤษภาคมก็มีนักวิจัยพบ SharkBot เวอร์ชัน 2 ที่อัปเดตความสามารถเพิ่มขึ้น ขโมยคุกกี้จากการที่เรากรอกข้อมูลล็อกอินบัญชีธนาคาร
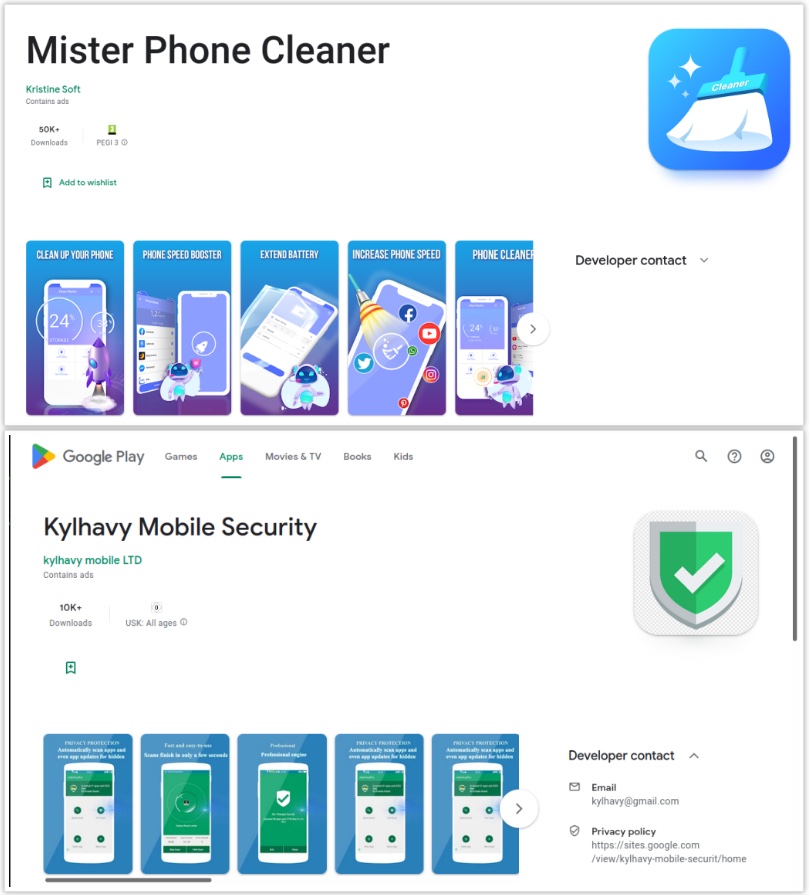
มัลแวร์ SharkBot เวอร์ชันใหม่นั้นถูกพบใน 2 แอปบนแอนดรอยด์คือ “Mister Phone Cleaner” และ “Kylhavy Mobile Security” ซึ่งมียอดดาวน์โหลดรวมกว่า 60,000 ครั้ง ซึ่งตอนที่ทางผู้พัฒนาส่งให้ระบบของ Google ตรวจสอบนั้นจะไม่ได้มีโค้ดมัลแวร์อยู่เพื่อไม่ให้ผิดสังเกต แต่หลังจากที่เราติดตั้งแอปลงเครื่องแล้วมันจะทำการอัปเดตเป็นเวอร์ชันใหม่ โหลดมัลแวร์มาลงเครื่อง
เมื่อเราเข้าเว็บหรือแอปธนาคาร มักก็จะขโมยคุกกี้ข้อมูลการล็อกอินส่งกลับไปให้แฮกเกอร์ เพื่อให้สามารถเข้าไปยึดบัญชีได้ โดยกลุ่มเป้าหมายหลักคืออู้ใช้ในสหรัฐและยุโรป ดังนั้นใครที่โหลสองแอปนี้ไปใช้ควรรีบลบออกจากเครื่องโดยด่วน
ที่มา bleepingcomputer
