พบมัลแวร์เรียกค่าไถ่ HavanaCrypt ปลอมตัวเป็นอัปเดตซอฟท์แวร์ ทั้ง Windows 10, Microsoft Exchange และ Google Chrome หลอกให้ติดตั้งลงเครื่องแล้วเข้าล็อกไฟล์เพื่อเรียกค่าไถ่ นักวิจัยเตือนยังไม่มีวิธีป้องกันเพราะแฮกเกอร์ใช้เทคนิคขั้นสูงทำให้ตรวจจับได้ยาก
พบมัลแวร์เรียกค่าไถ่ HavanaCrypt ปลอมตัวเป็นอัปเดตซอฟท์แวร์ ทั้ง Windows 10, Microsoft Exchange และ Google Chrome หลอกให้ติดตั้งลงเครื่องแล้วเข้าล็อกไฟล์เพื่อเรียกค่าไถ่ นักวิจัยเตือนยังไม่มีวิธีป้องกันเพราะแฮกเกอร์ใช้เทคนิคขั้นสูงทำให้ตรวจจับได้ยาก
Microsoft เพิ่มความสามารถของ AI ให้กับ Microsoft Defender ทางฝั่งของผู้ใช้ เสริมการทำงานร่วมกับ Cloud ในการประเมินความเสี่ยงและบล็อกมัลแวร์เรียกค่าไถ่ ปกติแล้วมัลแวร์เรียกค่าไถ่ที่ควบคุมโดยมนุษย์นั้นจะมีลักษณะและพฤติกรรมเฉพาะที่คล้ายคลึงกัน ทาง Microsoft เชื่อว่า AI สามารถตรวจจับสิ่งเหล่านี้ได้ ปกติแล้วแฮกเกอร์มักจะหาที่มั่นในระบบเหยื่อ ด้วยการฝังมัลแวร์ binaries เพื่อให้เข้าถึงอุปกรณ์ในระยะไกลได้ แต่อย่างไรก็ตามไม่ใช่ว่าทุก binaries...
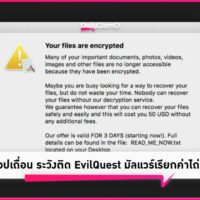
มีการค้นพบมัลแวร์เรียกค่าไถ่บน Mac ชื่อว่า “EvilQuest” จากการโหลดแอปเถื่อน เมื่อติดแล้วจะทำการเข้ารหัสไฟล์และก่อปัญหาหลายอย่างให้กับระบบปฏิบัติการ
คลินิกหมอฟันหลายร้อยร้านทั้วสหรัฐอเมริกา โดยกลุ่มแฮกเกอร์มือดีเจาะซอฟท์แวร์หลังบ้านที่คลินิกใช้งาน ฝังมัลแวร์เรียกค่าไถ่เข้าไปในระบบล็อกไฟล์ข้อมูลคนไข้

กล้องถือเป็นอุปกรณ์ที่ไม่ได้ต่ออินเทอร์เน็ตจึงทำให้ความเสี่ยงต่อการถูกแฮกต่ำมาก แต่นักวิจัยเองก็ยังค้นพบช่องโหว่ที่เปิดให้มัลแวร์เรียกค่าไถ่เข้ามาจู่โจมได้

ใครใช้งาน Android ระวังให้ดี ตอนนี้มี DoubleLocker มัลแวร์เรียกค่าไถ่ตัวใหม่ระบาด จากการโหลด Adobe Flash Player ผ่านหน้าเว็บ
บริษัททั่วโลกกำลังเจอกัยภัยคุกคามครั้งใหญ่ ด้วย Petya หรือ NotPetya มัลแวร์เรียกค่าไถ่ตัวใหม่ที่ระบาดไปทั่วโลก สร้างความปั่นป่วนอีกระลอก

ผู้เชี่ยวชาญด้านความปลอดภัยออกมาเตือน คอมพิวเตอร์ Mac ของ Apple กำลังตกเป็นเป้าจู่โจมจาก ransomware และมัลแวร์ประเภทอื่นๆ
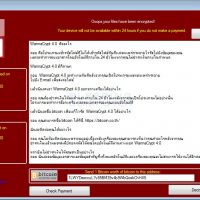
หลังจากที่ WannaCrypt ก่อความวุ่นวายไปทั่วโลก ล่าสุดมีคนไปเจอ WannaCrypt 4.0 เวอร์ชั่นภาษาไทย ซึ่งไม่แน่ใจอยู่ในช่วงพัฒนาหรือว่ามีคนทำปลอมขึ้น
แม้ว่า Windows XP จะหยุดสนับสนุนความปลอดภัยไปเมื่อ 3ปีก่อน แต่สถานการณ์ WannaCrypt มัลแวร์เรียกค่าไถ่ นั้นส่งผลกระทบมากกว่าที่คิด จนต้องออกมาอัพเดทการป้องกันให้เป็นกรณีพิเศษ