Google ถอด 6 แอปออกจาก Play Store หลังค้นพบแอปปลอมเป็นแอนตี้ไวรัสเพื่อทำการเผยแพร่มัลแวร์ไปยังผู้ใช้ ทางนักวิจัยด้านความปลอดภัยจาก Check Point ค้นพบแอปแอนตี้ไวรัส 6 แอปบน Play Store ถูกใช้เป็นเครื่องมือในการเผยแพร่มัลแวร์ที่มุ่งเน้นขโมยข้อมูลการเงิน ซึ่งรายชื่อแอปที่เป็นปัญหามีทั้งหมดมีดังนี้ Atom Clean-Booster, Antivirus Antivirus, Super...
Check Point Research พบโทรจันตัวใหม่ชื่อ Clast82 ที่สามารถหลบเลี่ยงการตรวจจับของ Google Play Protect จากนั้นจะเปลี่ยนจากแอปธรรมดากลายเป็นมัลแวร์เพื่อเจาะเข้าบัญชีธนาคาร และควบคุมเครื่องของเหยื่อ
นักวิจัยจากบริษัท Check Point ค้นพบว่ากลุ่มแฮกเกอร์อิหร่านพัฒนามัลแวร์บน Android เพื่อดักและขโมยรหัสยืนยันตัวตนสองชั้นที่ส่งมาทาง SMS
เมื่อปีที่แล้วผู้ใช้ Android หลายคนเจอมัลแวร์ชื่อ Joker เล่นงาน ล่าสุดทาง Check Point ค้นพบว่ามัลแวร์ตัวนี้กลับมาระบาดอีกครั้งใน Play Store โดยมันจะไปแอบสมัครบริการแบบเสียเงินโดยที่เจ้าของเครื่องไม่รู้ตัว
มาอีกแล้ว พบ SimBad มัลแวร์ประเภท adware แพร่กระจายกว่า 206 แอปบน Play Store ซึ่งแอปเหล่านี้มียอดดาวน์โหลดรวมกันสูงถึง 120 ล้านครั้งเลยทีเดียว
ดูเหมือนว่า Google Play Store กับมัลแวร์จะกลายเป็นของคู่กันไปแล้ว เมื่อมีการค้นพบมัลแวร์ตัวใหม่ ExpensiveWall ที่หลุดรอดการตรวจสอบ ทำให้คนที่โหลดแอปไปเสียเงินแบบไม่รู้ตัว
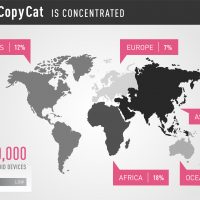
พบมัลแวร์ตัวชื่อ CopyCat บน Android คาดมีคนโดนแล้วไม่ต่ำกว่า 14 ล้านเครื่องทั่วโลก ติดแล้วมันจะส่งโฆษณาและหลอกให้โหลดแอปเพื่อทำเงินให้แฮคเกอร์
ไม่เชื่อก็ต้องเชื่อ นี่คือ Judy มัลแวร์ตัวใหม่บน Android ที่หลุดรอดจากระบบตรวจสอบของ Google มานานนับปี คาดว่ามีผู้ใช้ติดแล้ว 36 ล้านเครื่อง
ไม่เชื่อก็ต้องเชื่อค่ะ แค่โหลด Subtitle จากออนไลน์มาเปิดดูกับไฟล์วิดีโอที่อยู่ในเครื่อง ก็เปิดช่องให้แฮคเกอร์จู่โจมและควบคุมคอมพิวเตอร์ของคุณได้
ระวังภัยไซเบอร์รูปแบบใหม่แผงตัวเป็นแอปสอนเล่นเกมอย่าง Fifa และ Pokemon Go ถูกใช้เป็นเครื่องมือปล่อย Malware ซึ่งตอนนี้มีคนโดนไปแล้วมากกว่า 500,000 ราย