
นักวิจัยจากบริษัท Check Point ค้นพบว่ากลุ่มแฮกเกอร์อิหร่านพัฒนามัลแวร์บน Android เพื่อดักและขโมยรหัสยืนยันตัวตนสองชั้นที่ส่งมาทาง SMS
นักวิจัยจากบริษัท Check Point ค้นพบว่ากลุ่มแฮกเกอร์อิหร่านพัฒนามัลแวร์บน Android เพื่อดักและขโมยรหัสยืนยันตัวตนสองชั้นที่ส่งมาทาง SMS
หนึ่งในฟีเจอร์ของบลูทูธก็คือ เมื่อเราเอาอุปกรณ์ที่เคยเชื่อมต่อมาอยู่ใกล้กัน ระบบจะทำการเชื่อมต่อให้อีกครั้งโดยอัตโนมัติ ซึ่งมีประโยชน์เวลาที่เราเชื่อมต่อหูฟัง ลำโพงกับสมาร์ตโฟนหรือคอมพิวเตอร์ แต่นั่นก็ทำให้เกิดช่องโหว่ในการถูกโจมตีได้
มีการค้นพบช่องโหว่ใหม่บน Google Drive ที่แฮกเกอร์สับเปลี่ยนไฟล์ธรรมดาให้เป็นไฟล์มัลแวร์ หลอกให้ผู้ใช้ติดตั้งได้
มีการค้นพบว่าแอป TikTok บนแอนดรอยด์ใช้การเข้ารหัสแบบพิเศษ ติดตามผู้ใช้ MAC address ของอุปกรณ์โดยที่ผู้ใช้ไม่รู้ตัว ซึ่งถือว่าเป็นการทำผิดนโยบายความเป็นส่วนตัวของ Google
ไอบีเอ็ม ซีเคียวริตี้ ประกาศผลการศึกษาทั่วโลกเกี่ยวกับการตรวจสอบผลกระทบทางการเงินจากเหตุการณ์ข้อมูลรั่วไหล พบเหตุการณ์ดังกล่าวสร้างความเสียหายให้บริษัทต่างๆ เฉลี่ยกว่า 122 ล้านบาทต่อครั้ง

หลังจากที่บัญชีคนดังบน Twitter หลายคนโดนแฮก ล่าสุดมีการแชร์ออกมาให้เห็นแล้วว่าเครื่องมือที่ใช้ในการแฮกนั้นเป็นเครื่องมือที่พนักงานทวิตเตอร์ใช้เป็นการภายในบริษัท

เมื่อปีที่แล้วผู้ใช้ Android หลายคนเจอมัลแวร์ชื่อ Joker เล่นงาน ล่าสุดทาง Check Point ค้นพบว่ามัลแวร์ตัวนี้กลับมาระบาดอีกครั้งใน Play Store โดยมันจะไปแอบสมัครบริการแบบเสียเงินโดยที่เจ้าของเครื่องไม่รู้ตัว
Evina บริษัทด้านความปลอดภัยจากฝรั่งเศส รายงานว่า พบแอปจำนวนหนึ่งมีตั้งแต่ วอลเปเปอร์, ไฟฉายจนไปถึงเกม โดยแอปเหล่านี้มีจุดประสงค์เดียวกันคือ แอปขโมยข้อมูลผู้ใช้ Facebook
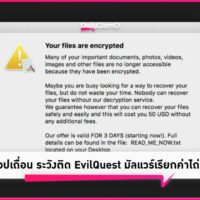
มีการค้นพบมัลแวร์เรียกค่าไถ่บน Mac ชื่อว่า “EvilQuest” จากการโหลดแอปเถื่อน เมื่อติดแล้วจะทำการเข้ารหัสไฟล์และก่อปัญหาหลายอย่างให้กับระบบปฏิบัติการ
รัฐบาลอินเดียออกมาแบน 59 แอปที่พัฒนาโดยบริษัทจีน ด้วยการให้เหตุผลด้านความมั่นคงปลอดภัย ส่งผลให้ความตึงเครียดระหว่างสองประเทศร้อนแรงขึ้น