CloudSEK บริษัทด้านความปลอดภัยไซเบอร์ พบมัลแวร์ใหม่ DogeRAT บนแอนดรอยด์ ที่ไม่เพียงแค่ขโมยข้อมูลสำคัญๆ แต่ยังยึดการทำงานกล้องหน้า กล้องหลังด้วย DogeRAT มาพร้อมความสามารถหลายอย่าง เช่น เข้าถึงรายชื่อติดต่อในเครื่อง, ข้อความ, การแจ้งเตือนและข้อมูลธนาคาร ส่งสแปมข้อความไปหาคนอื่น จ่ายเงินโดยที่เราไม่ได้อนุญาต แก้ไขไฟล์ ดูล็อกการโทร ถ่ายรูปด้วยกล้องหน้าหรือกล้องหลัง แอบใช้ไมคืบันทึกเสียง สั่งให้เครื่องสั่น...
ตอนนี้กระแส ChatGPT มาแรงไปทั่วโลก จึงไม่น่าแปลกใจที่แฮกเกอร์จะจับกระแสนี้มาใช้ในการหลอกลวงและโจมตีผู้ใช้ที่ไม่ทันระวังตัว ล่าสุดทางทีมงานความปลอดภัยของ Meta ได้ออกมาเตือนว่า ChatGPT กำลังถูกนำมาใช้เพื่อแพร่กระจายมัลแวร์ ในหลายรูปแบบไม่ว่าจะเป็นส่วนเสริมของเว็บเบราว์เซอร์และแอปบนสมาร์ตโฟน โดยอ้างว่าจะทำงานได้เหมือน AI บนเว็บของ ChatGPT ตอนนี้มีการค้นพบมัลแวร์ที่ใช้ประโยชน์จากกระแสของ ChatGPT มากกว่า 10 มัลแวร์ รวมถึงทีมงานความปลอดภัยของ Meta...

ใครที่ใช้สมาร์ตโฟนแอนดรอยด์ตอนนี้ต้องระวังตัวให้ดี เพราะมีมัลแวร์ใหม่บน Android หลบเลี่ยงการตรวจจับจาก Antivirus ได้ โดยมันพุ่งเป้าที่ข้อมูลสำคัญๆ อย่างข้อมูลธนาคาร รวมถึงล็อกไฟล์เพื่อเรียกค่าไถ่ได้ ผู้เชี่ยวชาญจาก CloudSEK ได้ออกมาเตือนภัยคุกคามใหม่บนแอนดรอนด์ที่มีชื่อว่า Daam มันเป็นมัลแวร์ที่ออกแบบมาให้จู่โจมได้ทั้งสมาร์ตโฟนและพีซีที่ใช้ระบบปฏิบัติการ Windows (แต่ส่วนใหญ่พบบนมือถือมากกว่า) ความสามารถของมันคือ สามารถแอบบันทึกเสียงจากมือถือโดยที่เจ้าของเครื่องไม่รู้ตัว แอบอ่านบันทึกการโทร ขโมยรายชื่อติดต่อ แม้แต่การใช้งานโทรผ่านแอปอย่าง...

ผู้ใช้แอนดรอยด์นับล้านเสี่ยงอันตราย หลังผู้เชี่ยวชาญพบ 60 แอปอันตราย ซึ่งบางแอปมียอดดาวน์โหลดมากกว่า 100 ล้านครั้ง ทางผู้เชี่ยวชาญจาก McAfee Labs ได้เปิดเผยรายชื่อแอปอันตรายกว่า 60 แอปจากผู้พัฒนาที่ฝัง third-party library เข้าไปในแอปของตัวเองที่เปิดทางให้มัลแวร์เข้าไปล้วงข้อมูลในเครื่องได้ รวมถึงแอปกดเข้าไปดูโฆษณาต่างๆโโยที่เราไม่รู้ตัวเพื่อสร้างรายได้ให้เจ้าของแอป มัลแวร์ตัวนี้มีชื่อว่า “Goldoson” มันสามารถรวบรวมรายชื่อแอปทั้งหมดที่เราติดตั้งในเครื่อง รวบรวมรายชื่ออุปการใช้งาน WiFi...

FBI ออกมาเตือนอย่าใช้ที่ชาร์จสาธารณะ เพราะอาจถูกแฮกเกอร์ดัดแปลงเพื่อติดตั้งมัลแวร์เพื่อเข้าถึงข้อมูลในสมาร์ตโฟนหรือคอมพิวเตอร์ได้ ทาง FBI Denver ได้ออกมาทวีตข้อความเตือนผ่านทวิตเตอร์ว่า “ให้หลีกเลี่ยงการใช้จุดชาร์จสาธรณะในสนามบิน โรงแรมหรือศูนย์การค้า เพราะพอร์ต USB นั้นอาจถูกดัดแปลงจากผู้ไม่หวังดีเพื่อติดตั้งมัลแวร์ รวมถึงซอฟท์แวร์ในการสอดส่องข้อมูลในเครื่องได้ ซึ่ง FBI แนะนำว่าให้ใช้อแดปเตอร์และสายของตัวเองเสียบกับปลั๊กไฟแทน” นอกจากนั้นในเว็บของ FBI เองก็มีการประกาศแนวทางการใช้งานที่ชาร์จสาธารณะ เพื่อป้องกันตัวเอง แต่การประกาศนั้นยังไม่มีการระบุหรือเชื่อมโยงกับเคสที่เกิดขึ้นจริง...

Joshua Drake นักวิจัยด้านความปลอดภัยพบว่า แฮกเกอร์ใช้ไฟล์ Word ในการเผยแพร่มัลแวร์อันตรายไปยังคอมพิวเตอร์พีซีเครื่องอื่นๆ ช่องโหว่นี้คือ CVE-2023-21716 ถือว่ามีอันตรายระดับ 9.8 ในแง่ของผู้ใช้ทั่วไป แต่ข่าวดีคือ ทาง Microsoft ได้ออกแพตช์แก้ไขช่องโหว่นี้เรียบร้อยแล้วในแพตช์ที่ออกมาเมื่อเดือนกุมภาพันธ์ ใครที่ไม่อยากตกเป็นเหยื่อให้รีบอัปเดตโดยด่วน ทาง Drake ได้พิสูจน์แนวคิดว่าแม้แต่ไฟล์ Words ที่เปิดดูผ่านพรีวิวก็อาจจะส่งมัลแวร์ไปยังระบบของเราได้ ซึ่งไฟล์เอกสารนี้จะถูกดัดแปลง...

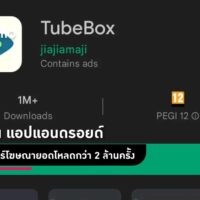
พบแอปแอนดรอยด์ฝังมัลแวร์ สร้างรายได้จากโฆษณาให้ผู้พัฒนา ยอดดาวน์โหลดรวมมากกว่า 2 ล้านครั้ง แม้ทาง Google ได้ทำการถอดแอปเหล่านี้ออกจาก Play Store แล้ว แต่ยังมีผู้ใช้บางส่วนที่ติดตั้งแอปอยู่ในเครื่อง ทีมงาน Dr. Web antivirus ได้ค้นพบ 5 แอปบนแอนดรอยด์ที่หลอกให้ผู้ใช้ดาวน์โหลด เพื่อสร้างรายได้ให้กับนักพัฒนาด้วยการยิงโฆษณามาแบบให้เห็นรัวๆ หนึ่งในนั้นคือ TubeBox ที่มียอดดาวน์โหลดกว่า...

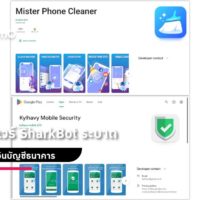
พบมัลแวร์ SharkBot กลับมาระบาดอีกครั้งบน Play Store มีการอัปเดตความสามารถใหม่เข้าไปเพื่อหวังขโมยล็อกอินบัญชีผู้ใช้โดยเฉพาะแอปการเงินและธนาคาร คาดมีคนคนโหลดไปแล้วหลายหมื่นคน

พบมัลแวร์ใหม่ระบาดแฝงมากับส่วนเสริมเบราว์เซอร์ของ Chrome และ Edge ข้ามระบบป้องกันทั้งรหัสผ่านและ 2FA เข้าถึงเมลทั้งหมดบน Gmail ได้ ระบาดมาเกือบปีแต่เพิ่งมีนักวิจัยค้นพบ

Google ถอด 6 แอปออกจาก Play Store หลังค้นพบแอปปลอมเป็นแอนตี้ไวรัสเพื่อทำการเผยแพร่มัลแวร์ไปยังผู้ใช้ ทางนักวิจัยด้านความปลอดภัยจาก Check Point ค้นพบแอปแอนตี้ไวรัส 6 แอปบน Play Store ถูกใช้เป็นเครื่องมือในการเผยแพร่มัลแวร์ที่มุ่งเน้นขโมยข้อมูลการเงิน ซึ่งรายชื่อแอปที่เป็นปัญหามีทั้งหมดมีดังนี้ Atom Clean-Booster, Antivirus Antivirus, Super...