เรียกว่า Google จัดการกับแอปมัลแวร์อย่างต่อเนื่องเพื่อความปลอดภัยของผู้ใช้ ปีที่ผ่านถอดกว่า 700,000 แอปออกจาก Play Store เนื่องจากเป็นมัลแวร์และทำผิดกฎ
เรียกว่า Google จัดการกับแอปมัลแวร์อย่างต่อเนื่องเพื่อความปลอดภัยของผู้ใช้ ปีที่ผ่านถอดกว่า 700,000 แอปออกจาก Play Store เนื่องจากเป็นมัลแวร์และทำผิดกฎ
ไม่ใช้แค่เว็บไซต์ต่างๆเท่านั้นที่แอบยืม CPU ของคุณมาขุดเงินดิจิทัล ล่าสุดแฮคเกอร์ก็สร้างมัลแวร์ตัวใหม่เจาะผู้ใช้ Facebook Messenger เพื่อแอบยืมทรัพยากรเครื่อง
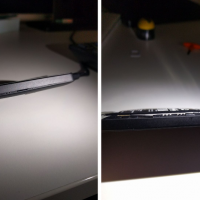
นักวิจัย Kaspersky Lab ทดสอบมัลแวร์สายพันธุ์ใหม่บน Android แค่ติดตั้งเพียงสองวันก็ทำให้เครื่องทำงานหนักจนโอเวอร์โหลด แบตเตอรี่บวมออกมา
Hacker พบรูโหว่ในระบบรักษาความปลอดภัยของ CCleaner ใช้เป็นช่องทางกระจายมัลแวร์ไปยังผู้ใช้หลายล้านคน
ดูเหมือนว่า Google Play Store กับมัลแวร์จะกลายเป็นของคู่กันไปแล้ว เมื่อมีการค้นพบมัลแวร์ตัวใหม่ ExpensiveWall ที่หลุดรอดการตรวจสอบ ทำให้คนที่โหลดแอปไปเสียเงินแบบไม่รู้ตัว
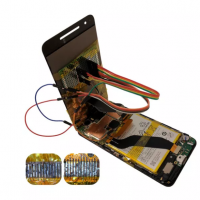
ใครที่ทำจอมือถือแตกจะเปลี่ยนต้องเลือกร้านที่ไว้ใจได้ เพราะแฮคเกอร์สามารถเปลี่ยนจอพร้อมติดตั้งมัลแวร์ลงเครื่องโดยที่แอป Anti-virus ตรวจไม่เจอ
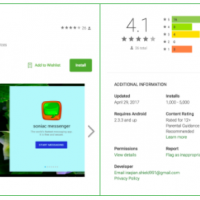
นักวิจัยจาก Lookout ค้นพบแอป spyware ตระกูล SonicSpy นับหลายพันแอปใน Play Store คาดแอบเก็บข้อมูงผู้ใช้ส่งกลับไปให้นักพัฒนาในอิรัก
Trend Micro พบมัลแวร์ GhostCtrl ระบาด หลอกให้เราติดตั้งในเครื่องจากนั้นก็เข้าควบคุมเครื่องเพื่อแอบขโมยข้อมูล รวมถึงดักฟังโทรศัพท์โดยที่เราไม่รู้ตัว
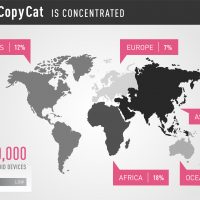
พบมัลแวร์ตัวชื่อ CopyCat บน Android คาดมีคนโดนแล้วไม่ต่ำกว่า 14 ล้านเครื่องทั่วโลก ติดแล้วมันจะส่งโฆษณาและหลอกให้โหลดแอปเพื่อทำเงินให้แฮคเกอร์

ผู้เชี่ยวชาญด้านความปลอดภัยออกมาเตือน คอมพิวเตอร์ Mac ของ Apple กำลังตกเป็นเป้าจู่โจมจาก ransomware และมัลแวร์ประเภทอื่นๆ